游戏介绍
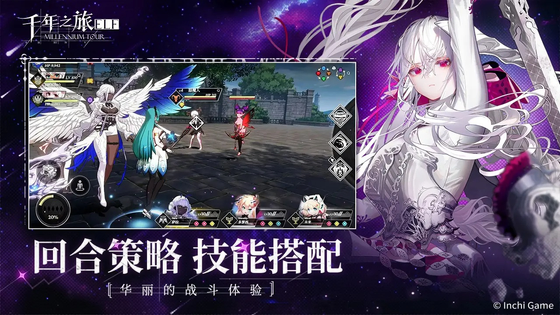
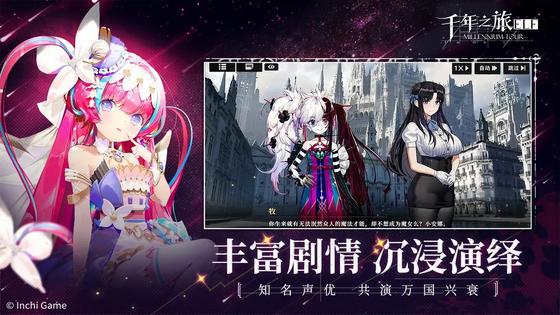
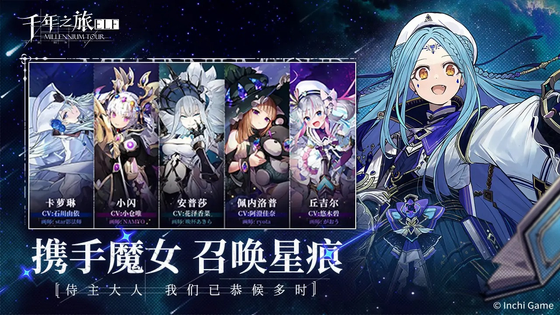
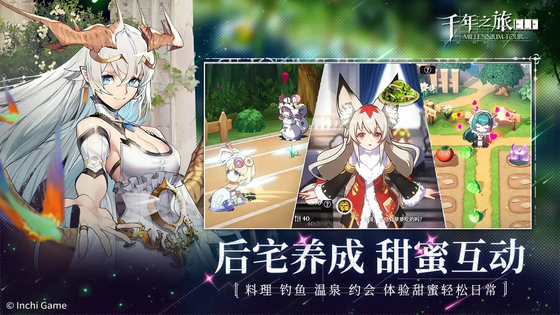
千年之旅是一款回合制角色扮演手游,玩家扮演神谕司司长,与魔女、星痕在米伦世界冒险。战斗由三名魔女各带三枚星痕出战,靠积攒能量强化技能、破盾与职阶克制推进。画风以知名画师立绘和高饱和二次元渲染见长,剧情围绕秩序、混乱与灵魂三本源展开。国服因运营方进入破产清算已于2026年8月26日起无限期停服,恢复时间未定。
千年之旅新手攻略
一、开荒注意事项
1、购买完等级礼包前,不要使用绿色通用钻石抽卡或购买体力。
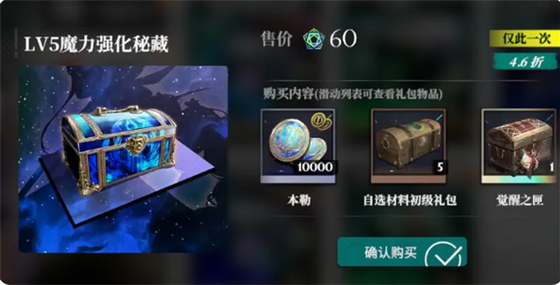
游戏中有2类通用货币。
秩序结晶(绿色通用钻石)可用来购买礼包、皮肤、抽卡券、体力。
星魂结晶(蓝色绑定钻石)可用来购买抽卡券、体力。
【商店】→【礼包商店】→【星海秘宝】中,可以先用绿色通用钻石购买等级礼包,获得等额数值的绑定蓝色钻石和大量资源素材。
购买完等级礼包之前,不要用绿色通用钻石抽卡和买体力。
二、初心之礼(通关主线1-20可以选择)
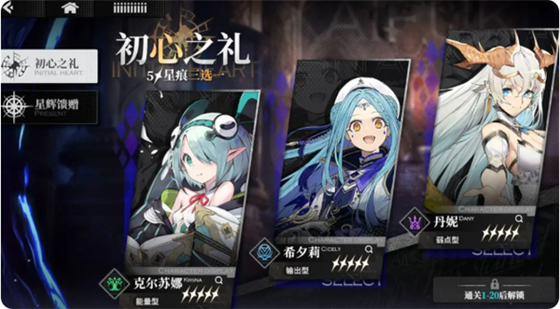
兑换优先级:丹妮(绿方尖可兑换)>希夕莉>克尔苏娜
都有的情况下,优先兑换希夕莉,提升希夕莉的觉醒等级。
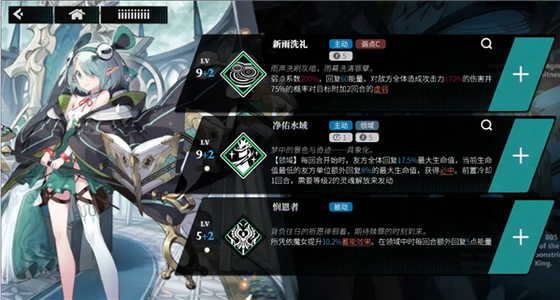
随着版本的持续更新,克尔苏娜已经沦为了非必备的对策卡,随时可能被淘汰。
在治疗方法,克尔苏娜被艾琳娜、异邦波斯菊的护盾流所淘汰。
极焰拥有必中效果,间接降低了克尔苏娜的出场率。
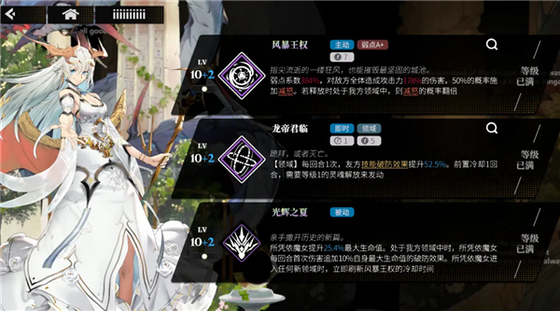
百搭万金油,抽1张本体即可,不需要抽2张本体1觉。开荒、高难度必备,碾压环境下一般。
1技能附带控怒效果,让敌方无法使用怒气技。
游戏中最强的弱点型星痕,场上出现领域就会重置1技能CD。
在领域下使用1技能,基础控怒概率为100%(非必中,受抗性影响)。
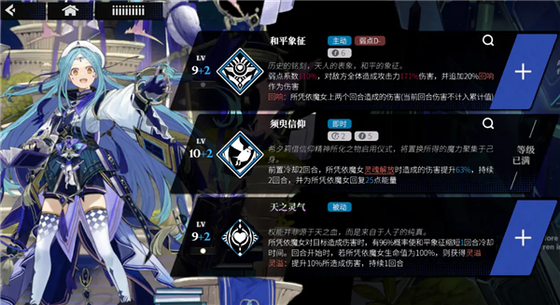
前两回合造成高额伤害后,可以使用1技能直接瞬秒敌方,跳过关卡机制,核爆队必备。
爆发前使用2技能,能提高爆气后造成的伤害。
1技能群攻能附带凭依(装备/携带)魔女前两回合造成的20%的总伤。
千年之旅玩法机制
- 回合出战:三名魔女各带三枚星痕上场,攻击或被击都积攒能量,满槽后缩放强化技能。
- 灵魂解放:魔女行动为解放槽充能,满值叠一层,消耗可强化主动技或放出奥义大招。
- 破盾弱点:敌人血条下有弱点槽,自带减伤,削到零会眩晕一回合,需配破防角色。
- 职阶克制:人子、仆从、诞生、受难四者依次克制,君王与传道互克,神子全克制。
- 连携技能:特定组合触发联动,克萝萝给敌人上侵蚀后可触发与安洁的星守之炎。
千年之旅画风背景
- 名画师立绘:鵜飼沙樹、pako等知名画师执笔,魔女与星痕角色辨识度高。
- 米伦世界:主神封印米伦意识后消失,天使与恶魔千年战争,星痕承载灵魂碎片。
- 真理圣殿:哥特式主城配悬浮魔法阵与星图,把宗教神秘感与科幻元素揉在一起。
- 二次元渲染:高饱和色彩配细腻笔触,技能特效与UI统一呈现幻想风格。
- 三层叙事:主线章节加角色支线和活动回忆,送礼物升好感可解锁专属剧情。
千年之旅游戏测评:
千年之旅是一款受到很多游戏玩家喜爱的冒险游戏,这款游戏采用了非常经典的回合制玩法,玩家给自己的人物角色装备上各种各样的技能,在和敌人进行战斗的时候可以施展出来强大的攻击力,每一个人物角色只能装备三个技能,玩家需要制定好相应的策略
游戏信息
- 游戏名称
- 千年之旅
- 包名
- com.game.qnzl.aligames
- 版本名称
- 1.0.7
- 版本号
- 8
- 最低 Android 版本
- Android 6
- 最低 SDK 级别
- 23
- 目标 Android 版本
- Android 11
- 目标 SDK 级别
- 30
- 文件大小
- 1.5 GB
- SHA-256
17380ac5458c21123e600b0ee41cbfe1538ca551b4af8bda42f624614a3b7a9a- 备案主体
- 上海英澈网络科技有限公司
- 备案号
- 沪ICP备2022000056号-2A
- 原生 ABI
- arm64-v8a、armeabi-v7a、x86、x86_64
- 权限信息
权限信息
普通级别
拥有完全的网络访问权限
android.permission.INTERNET
允许应用创建网络套接字并使用自定义网络协议。浏览器和其他应用提供了向互联网发送数据的方式,因此向互联网发送数据无需此权限。
查看网络连接
android.permission.ACCESS_NETWORK_STATE
允许应用查看有关网络连接的信息,例如存在哪些网络以及哪些网络已连接。
查看 Wi-Fi 连接
android.permission.ACCESS_WIFI_STATE
允许应用查看有关 Wi-Fi 网络的信息,例如 Wi-Fi 是否已启用以及已连接 Wi-Fi 设备的名称。
控制振动
android.permission.VIBRATE
允许应用控制振动器。
阻止手机休眠
android.permission.WAKE_LOCK
允许应用阻止手机进入休眠状态。
更改网络连接
android.permission.CHANGE_NETWORK_STATE
允许应用更改网络连接状态。
连接和断开 Wi-Fi
android.permission.CHANGE_WIFI_STATE
允许应用连接和断开 Wi-Fi 接入点,并更改 Wi-Fi 网络的设备配置。
更改音频设置
android.permission.MODIFY_AUDIO_SETTINGS
允许应用修改全局音频设置,例如音量和用于输出的扬声器。
设置闹钟
com.android.alarm.permission.SET_ALARM
允许应用在已安装的闹钟应用中设置闹钟。部分闹钟应用可能未实现此功能。
危险级别
修改或删除共享存储的内容
android.permission.WRITE_EXTERNAL_STORAGE
允许应用写入共享存储的内容。
读取手机状态和身份
android.permission.READ_PHONE_STATE
允许应用访问设备的电话功能。此权限允许应用确定电话号码和设备 ID、判断通话是否正在进行,以及远程通话所连接的号码。
读取共享存储的内容
android.permission.READ_EXTERNAL_STORAGE
允许应用读取共享存储的内容。
查找设备上的账号
android.permission.GET_ACCOUNTS
允许应用获取手机已知的账号列表。其中可能包括您安装的应用所创建的任何账号。
录制音频
android.permission.RECORD_AUDIO
此应用可以在使用时通过麦克风录制音频。
仅在前台使用时访问大致位置
android.permission.ACCESS_COARSE_LOCATION
此应用可以在使用时通过位置服务获取您的大致位置。必须开启设备的位置服务,应用才能获取位置。
添加或修改日历活动,并在所有者不知情的情况下向参加者发送电子邮件
android.permission.WRITE_CALENDAR
此应用可以添加、移除或更改手机上的日历活动。此应用可以发送看似来自日历所有者的消息,或在未通知所有者的情况下更改活动。
仅在前台使用时访问精确位置
android.permission.ACCESS_FINE_LOCATION
此应用可以在使用时通过位置服务获取您的精确位置。必须开启设备的位置服务,应用才能获取位置。这可能会增加耗电量。
读取电话号码
android.permission.READ_PHONE_NUMBERS
允许应用访问设备的电话号码。
直接拨打电话号码
android.permission.CALL_PHONE
允许应用无需您干预即可拨打电话号码。这可能会产生意外费用或通话。请注意,这不允许应用拨打紧急号码。恶意应用可能在未经您确认的情况下拨打电话让您产生费用,或拨打运营商代码导致来电自动转接到其他号码。
签名验证
此应用可以显示在其他应用之上
android.permission.SYSTEM_ALERT_WINDOW
此应用可以显示在其他应用或其他屏幕区域之上。这可能会干扰正常应用使用并改变其他应用的显示方式。
修改系统设置
android.permission.WRITE_SETTINGS
允许应用修改系统的设置数据。恶意应用可能会损坏您的系统配置。
请求安装软件包
android.permission.REQUEST_INSTALL_PACKAGES
允许应用请求安装软件包。
android.permission.MOUNT_UNMOUNT_FILESYSTEMS
允许挂载和卸载可移动存储的文件系统。
android.permission.READ_LOGS
允许应用读取低级系统日志文件。
其他
android.permission.SYSTEM_OVERLAY_WINDOW
android.permission.GET_TASKS
android.permission.DOWNLOAD_WITHOUT_NOTIFICATION
android.permission.AUTHENTICATE_ACCOUNTS
android.permission.USE_CREDENTIALS
android.permission.READ_SETTINGS
android.permission.MANAGE_ACCOUNTS
com.android.permission.PACKAGE_USAGE_STATS
com.asus.msa.SupplementaryDID.ACCESS
freemme.permission.msa
- 签名信息
签名信息
- 验证方案
- v1、v2
- 证书 DN
- CN=9Game, OU=LX, O=LX, L=GuangZhou, ST=GuangDong Province, C=CN
- 证书 SHA-256
- c06242fea6d6f4a10e0eb09cba8e96f6032a93892a2fcb7b80994eb8e19bd778
- 密钥算法
- RSA
- 密钥长度
- 2048
- 公钥 SHA-256
- 18c8a658fd6f20c6e5e5c7568547295c8aff276c92b553505679d1b6b19f90c5
-----BEGIN CERTIFICATE-----
MIIDcTCCAlmgAwIBAgIEY0g61zANBgkqhkiG9w0BAQsFADBoMQswCQYDVQQGEwJD
TjEbMBkGA1UECBMSR3VhbmdEb25nIFByb3ZpbmNlMRIwEAYDVQQHEwlHdWFuZ1po
b3UxCzAJBgNVBAoTAkxYMQswCQYDVQQLEwJMWDEOMAwGA1UEAxMFOUdhbWUwIBcN
MjQwNTI5MDkwODAxWhgPMjA1MTEwMTUwOTA4MDFaMGgxCzAJBgNVBAYTAkNOMRsw
GQYDVQQIExJHdWFuZ0RvbmcgUHJvdmluY2UxEjAQBgNVBAcTCUd1YW5nWmhvdTEL
MAkGA1UEChMCTFgxCzAJBgNVBAsTAkxYMQ4wDAYDVQQDEwU5R2FtZTCCASIwDQYJ
KoZIhvcNAQEBBQADggEPADCCAQoCggEBAKurOBPEjnAX81sCAszwYu2G624jaVrq
/ygZ6MRKWIjTpEDu/P0KQvLcv1dXMdzh7rGm0Nbq4MV7sTyR2oYccOv1Fn8z9Ii4
q73ONs8Tyn42svRilEiMDVdLgXgtVTXd/xBivrlsjsr+UtDmDrJNm5qN0zHpuhcl
b2MqZY3Z1XfR8/SdNSmoI0H4I+cPVOTOB6kRybHiGZjwjcKmXQqoTNPlXtAX3cBh
su+T24D+T0os1wHN9pPKfqsHVlcFY8X1qzr+Jh7VJIYmrF26I56zh1K3Sn9wJS5v
F1kMqlcw3cnIruMXHE1RCwyLUc4kyiKF18uEICd9LkHeIUMB8YvDbb0CAwEAAaMh
MB8wHQYDVR0OBBYEFBRko69d5qOAO2sBvWptNretxbrVMA0GCSqGSIb3DQEBCwUA
A4IBAQAHStlPGu1RG0AFrNxf5DZzZRnEAn1eFqlAywhkBjZK4RtB56wNft5liFik
3hUEcdbl8vhhG/qYqqyATwzWqeDvg749x8rKl5JsrZNUdESESCNarOROsezZ/oUK
RhpQVordIxKg6W2rCoUmI68BU24LAtw8apcx4tD4tAO9c+/MyeIslk/oK7PoQRpn
pgijoTvAg6TjC63TlMvClhPGckRng7iVlUfe3DmN4MyuC2sQ15zqafXDHYOjNzXZ
qFR7bTxAD9mgX/KjUBknvS49wcK7PFbJHu5rZMuLTWFj2e/7zCjdCUrUBmr82ABL
XIthT2wvmaKh8Eik1Un+Pf0ioAdp
-----END CERTIFICATE-----